Pular para o conteúdo

Especialistas em cibersegurança
ofensiva híbrida.

A cibersegurança ofensiva híbrida combina agentes de IA com especialistas humanos para identificar, validar e explorar vulnerabilidades de forma contínua, com mais velocidade e cobertura do que um pentest tradicional.

Confiam em nós

  • Voidr
  • Shelmia
  • Cabacua
  • Criptala
  • Fixed
  • Luna
  • Lexart
  • Houlak

O que torna a Rekon diferente?

O ARGUS pensa como um atacante e ataca com a força de milhares.

Os atacantes já usam IA, e sua defesa também precisa usar. Muito mais do que um scanner, o ARGUS é nosso software proprietário de pentest potencializado por IA.

  1. Massively Multi-Agent Architecture

    Milhares de agentes, em paralelo.

    Implanta milhares de agentes ofensivos que trabalham simultaneamente sobre o alvo.

  2. Goal-Driven Offensive Reasoning

    Raciocina como um atacante.

    Persegue objetivos concretos: acessar informação sensível, tomar uma conta ou alcançar um ativo crítico.

  3. Dynamic Attack Chaining

    Encadeia falhas em ataques reais.

    Combina várias fraquezas em ataques que nenhum achado isolado revelaria.

  4. Autonomous PoC Generation

    Impacto comprovado, não suposto.

    Entrega uma prova reproduzível com os passos, payloads e evidência do comprometimento.

Explorar o ARGUS
./argus.
  1. Specialized Hacking Agents

    Cada agente é treinado em capacidades específicas: reconhecimento, exploração, evasão, credenciais ou escalonamento de privilégios.

  2. Collaborative Attack Intelligence

    Os agentes compartilham achados e usam os resultados uns dos outros para avançar no ataque.

  3. Autonomous Attack Planning

    Define e reescreve a estratégia conforme o que descobre dentro do ambiente.

  4. Adaptive Exploitation

    Adapta payloads, técnicas e tentativas em tempo real conforme a resposta do sistema.

  5. Parallel Attack Exploration

    Testa simultaneamente milhares de hipóteses e possíveis caminhos de entrada.

  6. Novel Vulnerability Discovery

    Pode descobrir falhas de lógica e combinações que nenhuma regra ou assinatura cobre.

  7. Controlled Real-World Exploitation

    Explora de fato as vulnerabilidades, dentro de limites seguros e autorizados.

  8. Collective Learning

    Cada agente aproveita o conhecimento gerado por toda a operação para melhorar as decisões seguintes.

  9. Industry-Adaptive Offensive Intelligence

    Os agentes são treinados com o contexto, as tecnologias, os processos e as ameaças de cada indústria para pensar e atacar como faria um adversário especializado nesse setor.

Tudo isso é supervisionado por um humano.

O ARGUS propõe, encadeia e acelera. Cada ação intrusiva passa por uma pessoa antes de ser executada: o operador autoriza, limita o impacto e assina o resultado.

Soluções REKON

01 / Nossa especialidade

REKON Pentesting

Emulamos o comportamento de um atacante real para detectar vulnerabilidades.

ARGUS acelera a exploração e o reconhecimento, enquanto nossos especialistas executam cada PoC para determinar prioridades por impacto e ações de correção.

02 / Monitoramento contínuo

REKON Pulse

Monitoramos cada mudança de infraestrutura e alertamos sobre vulnerabilidades conhecidas, patches e novos CVEs que possam afetar seu sistema, para manter sua segurança alinhada às necessidades de cada dia.

Conhecer REKON Pulse

03 / Preparação humana

REKON Phishing

Preparação de simulações autorizadas, revisão e personalização de campanhas, monitoramento de resultados com a profundidade desejada sob demanda e resultados rastreáveis para fortalecer os conhecimentos da equipe.

Conhecer REKON Phishing

Qual é o nosso alcance?

Se existe, podemos testar.

ARGUS avalia a segurança da organização como um atacante real, com agentes ofensivos especializados e adaptados à indústria para identificar, explorar e encadear vulnerabilidades no ambiente autorizado. Inclui:

O que podemos avaliar

  • External Attack Surface

    O que está exposto?

    Domínios, aplicações, APIs, infraestrutura e serviços expostos à internet.

  • Internal Infrastructure

    O que conecta seus sistemas?

    Redes internas, servidores, endpoints e sistemas corporativos.

  • Web & API Security

    O que sua aplicação permite?

    Vulnerabilidades técnicas e falhas de lógica de negócio.

  • Cloud Environments

    Como sua nuvem está configurada?

    Configurações, identidades, permissões, workloads e armazenamento.

  • Identity & Access

    Quem pode acessar o quê?

    Credenciais, privilégios, Active Directory e movimento entre contas.

Como colocamos à prova

  1. Attack Path Validation

    Caminhos do ponto de entrada até ativos críticos.

  2. Industry-Specific Testing

    Cenários adaptados ao negócio, à tecnologia e às ameaças da indústria.

  3. Controlled Exploitation

    Exploração segura dentro do alcance e dos limites acordados.

  4. Remediation Validation

    Novos testes para confirmar que as brechas foram fechadas.

Você define os limites. Nós testamos até onde um atacante pode chegar.

O que esperar ao trabalhar com a Rekon?

O relatório conecta a falha à consequência.

Seu time recebe passos de reprodução e ações de correção. A direção recebe uma explicação do impacto e da prioridade. O que não foi testado também fica documentado.

O que contém um relatório ↗

Exemplo sintético · não é um achado real

Uma sessão acessa um objeto de outra organização.

Prova
Identidade A → objeto B → acesso indevido.
Correção
Verificar a propriedade do objeto em cada acesso.
Limite
Somente identidades e dados de demonstração.

Attack Path Mapping

Veja como poderiam comprometer a sua empresa

Mapeamos os caminhos que um atacante seguiria do primeiro ponto de entrada até os ativos mais críticos.

Proof of Concept Generation

Obtenha evidência concreta, não alertas

Cada vulnerabilidade confirmada inclui um PoC reproduzível que mostra como foi explorada e que acesso permitiu.

Exploitability-Based Prioritization

Foque os recursos no que realmente importa

Priorizamos as brechas pela explorabilidade comprovada e pelo impacto, para o time saber o que resolver primeiro.

Business Impact Analysis

Entenda o que cada brecha significa para o negócio

Traduzimos os achados técnicos em consequências claras: exposição de dados, tomada de contas, fraude ou interrupção operacional.

Actionable Remediation Guidance

Receba um caminho concreto para fechar cada brecha

Cada achado inclui a causa raiz e ações específicas de remediação para os times responsáveis agirem rápido.

Automated Retesting

Comprove que as correções realmente funcionaram

Depois de implementadas as melhorias, o ARGUS executa os ataques novamente para verificar que as brechas foram efetivamente fechadas.

Technical & Executive Reporting

Comunique os resultados a toda a organização

Evidência detalhada para os times técnicos e uma visão executiva clara para direção, auditoria, clientes e board.

Industry-Adaptive Offensive Intelligence

Avalie a segurança contra ameaças relevantes para o seu negócio

Os agentes adaptam a estratégia à indústria, infraestrutura, operação e riscos de cada empresa.

MITRE ATT&CK Mapping

Entenda as técnicas reais que um adversário usaria

Relacionamos os ataques executados às táticas e técnicas de atacantes reais no padrão MITRE ATT&CK.

Remediation Validation

Tenha certeza de que o risco foi reduzido

Não paramos em identificar problemas: comprovamos com evidência que os caminhos de ataque ficaram interrompidos.

Quem somos?

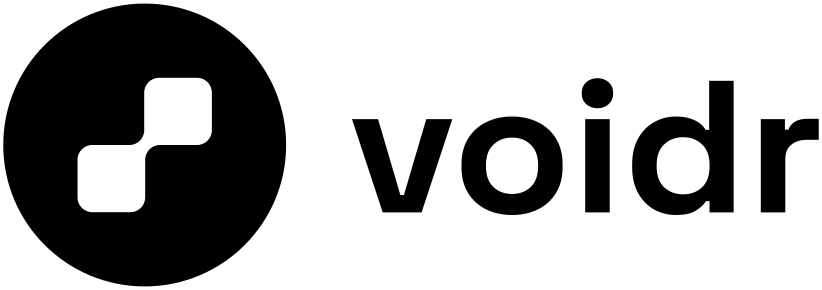
Federico Segredo

CEO

Federico Segredo

Federico construiu a carreira em torno de entender como fazer organizações grandes funcionarem melhor: automação, produto, operações, integrações e dados. Na Tiendamia e no PedidosYa liderou iniciativas de automação de processos por robô, redesenho e otimização operacional, redução de tempos de produção e melhoria de KPIs críticos. O Fede elimina tarefas manuais, reduz atrito e leva melhorias operacionais a escala.

O diferencial é entender uma operação de ponta a ponta, achar o gargalo de verdade e transformá-lo em oportunidade. Combina visão de negócio, tecnologia e obsessão por execução. Na Rekon aplica isso para transformar o ARGUS em produto, definir a estratégia e construir uma empresa capaz de escalar.

LinkedIn
Federico López

CTO

Federico López

Hacker ético, desenvolvedor e responsável pela criação do ARGUS, nosso software proprietário de cibersegurança ofensiva. Começou a programar e a entrar no hacking aos 15 anos, e transformou a obsessão numa capacidade excepcional de entender sistemas, achar os pontos fracos e construir ferramentas para explorá-los.

LinkedIn

Perguntas frequentes

O que um engagement cobre?

Superfície de ataque externa, infraestrutura interna, aplicações web e API, nuvem e identidade. O alcance é fixado por escrito antes de começar. O que aparecer fora do alcance é reportado, não explorado.

O que eu recebo no final?

Um relatório assinado pela pessoa que supervisionou o teste: achados validados, PoC reproduzível, mapeamento MITRE ATT&CK e prioridade por impacto real, não por pontuação de scanner. A janela de entrega é fixada no contrato.

Como verifico um achado?

Cada achado documenta condições, passos e evidências. Se a exploração é limitada por risco ou escopo, informamos. Uma tentativa malsucedida não demonstra ausência de vulnerabilidades: distinguimos resultados confirmados, testes inconclusivos e controles verificados.

Inclui reteste?

O escopo e as condições do reteste são acordados no contrato. Repetimos os casos acordados e documentamos se a correção funciona, se o achado persiste ou se o teste ficou limitado.

O que um atacante faria se te encontrasse hoje?

Conte o que precisa validar. Começamos pelo contexto e acordamos o escopo antes de testar.

Não inclua credenciais ou informação sensível. Consulte nossa política de privacidade.

hello@rekon.sh