Saltar al contenido

Expertos en ciberseguridad
ofensiva híbrida.

La ciberseguridad ofensiva híbrida combina agentes de IA con especialistas humanos para identificar, validar y explotar vulnerabilidades de manera continua, con mayor velocidad y cobertura que un pentest tradicional.

Web y API · Infraestructura · Cloud · IdentidadExplorar el alcance ↓

Confían en nosotros

  • Voidr
  • Shelmia
  • Cabacua
  • Criptala
  • Fixed
  • Luna
  • Lexart
  • Houlak

¿Qué hace diferente a Rekon?

ARGUS piensa como un atacante y ataca con la fuerza de miles.

Los atacantes ya usan IA, y tu defensa también tiene que usarla. Mucho más que un scanner, ARGUS es nuestro software propietario de pentesting potenciado por IA.

  1. Massively Multi-Agent Architecture

    Miles de agentes, en paralelo.

    Despliega miles de agentes ofensivos que trabajan simultáneamente sobre el objetivo.

  2. Goal-Driven Offensive Reasoning

    Razona como un atacante.

    Persigue objetivos concretos, como acceder a información sensible, tomar una cuenta o alcanzar un activo crítico.

  3. Dynamic Attack Chaining

    Encadena fallas en ataques reales.

    Combina múltiples debilidades para construir ataques que ningún hallazgo aislado revelaría.

  4. Autonomous PoC Generation

    Impacto probado, no supuesto.

    Entrega una prueba reproducible con los pasos, payloads y evidencia del compromiso.

Explorar ARGUS
./argus.
  1. Specialized Hacking Agents

    Cada agente está entrenado en capacidades específicas, como reconocimiento, explotación, evasión, credenciales o escalamiento de privilegios.

  2. Collaborative Attack Intelligence

    Los agentes comparten hallazgos y utilizan los resultados de otros para avanzar en el ataque.

  3. Autonomous Attack Planning

    Define y modifica su estrategia según lo que descubre dentro del entorno.

  4. Adaptive Exploitation

    Adapta payloads, técnicas e intentos en tiempo real según la respuesta del sistema.

  5. Parallel Attack Exploration

    Prueba simultáneamente miles de hipótesis y posibles caminos de entrada.

  6. Novel Vulnerability Discovery

    Puede descubrir vulnerabilidades de lógica y combinaciones no incluidas en reglas o firmas conocidas.

  7. Controlled Real-World Exploitation

    Explota efectivamente las vulnerabilidades dentro de límites seguros y autorizados.

  8. Collective Learning

    Cada agente aprovecha el conocimiento generado por toda la operación para mejorar las decisiones posteriores.

  9. Industry-Adaptive Offensive Intelligence

    Los agentes son entrenados con el contexto, tecnologías, procesos y amenazas propias de cada industria para pensar y atacar como lo haría un adversario especializado en ese sector.

Todo esto lo supervisa un humano.

ARGUS propone, encadena y acelera. Cada acción intrusiva pasa por una persona antes de ejecutarse: el operador autoriza, limita el impacto y firma el resultado.

¿Cuál es nuestro alcance?

Si existe, podemos testearlo.

ARGUS evalúa la seguridad de la organización desde la perspectiva de un atacante real, desplegando agentes ofensivos especializados y adaptados a su industria para identificar, explotar y encadenar vulnerabilidades dentro del entorno autorizado. Incluye:

Qué podemos evaluar

  • External Attack Surface

    ¿Qué se ve desde afuera?

    Dominios, aplicaciones, APIs, infraestructura y servicios expuestos a internet.

  • Internal Infrastructure

    ¿Qué conecta tus sistemas?

    Redes internas, servidores, endpoints y sistemas corporativos.

  • Web & API Security

    ¿Qué permite tu aplicación?

    Vulnerabilidades técnicas y fallas de lógica de negocio.

  • Cloud Environments

    ¿Cómo está configurada tu nube?

    Configuraciones, identidades, permisos, workloads y almacenamiento.

  • Identity & Access

    ¿Quién puede acceder a qué?

    Credenciales, privilegios, Active Directory y movimientos entre cuentas.

Cómo lo ponemos a prueba

  1. Attack Path Validation

    Caminos desde el punto de entrada hasta activos críticos.

  2. Industry-Specific Testing

    Escenarios adaptados al negocio, tecnología y amenazas propias de la industria.

  3. Controlled Exploitation

    Explotación segura dentro del alcance y límites previamente acordados.

  4. Remediation Validation

    Nuevas pruebas para confirmar que las brechas fueron cerradas.

Vos definís los límites. Nosotros probamos hasta dónde puede llegar un atacante.

¿Qué puedes esperar de trabajar con Rekon?

El informe conecta el problema con su consecuencia.

Tu equipo recibe los pasos para reproducirlo y las acciones para corregirlo. Dirección recibe una explicación de su impacto y prioridad. Lo no probado también queda documentado.

Qué contiene un informe ↗

Muestra sintética · no es un hallazgo real

Una sesión accede a un objeto de otra organización.

Prueba
Identidad A → objeto B → acceso indebido.
Corrección
Comprobar la pertenencia del objeto en cada acceso.
Límite
Sólo identidades y datos de demostración.

Attack Path Mapping

Descubre cómo podrían comprometer tu empresa

Visualizamos los caminos que podría seguir un atacante desde el primer punto de entrada hasta alcanzar tus activos más críticos.

Proof of Concept Generation

Obtén evidencia concreta, no simples alertas

Cada vulnerabilidad confirmada incluye una PoC reproducible que demuestra cómo fue explotada y qué acceso permitió obtener.

Exploitability-Based Prioritization

Enfoca tus recursos en lo que realmente importa

Priorizamos las brechas según su explotabilidad comprobada y su impacto, para que tu equipo sepa exactamente qué resolver primero.

Business Impact Analysis

Entiende qué significa cada brecha para el negocio

Traducimos los hallazgos técnicos en consecuencias claras, como exposición de información, toma de cuentas, fraude o interrupción operativa.

Actionable Remediation Guidance

Recibe un camino concreto para cerrar cada brecha

Cada hallazgo incluye su causa raíz y acciones específicas de remediación para que los equipos responsables puedan actuar rápidamente.

Automated Retesting

Comprueba que las correcciones realmente funcionaron

Una vez implementadas las mejoras, ARGUS vuelve a ejecutar los ataques para verificar que las brechas hayan sido efectivamente cerradas.

Technical & Executive Reporting

Comunica los resultados a toda la organización

Entregamos evidencia detallada para los equipos técnicos y una visión ejecutiva clara para dirección, auditoría, clientes y board.

Industry-Adaptive Offensive Intelligence

Evalúa tu seguridad frente a amenazas relevantes para tu negocio

Los agentes adaptan su estrategia a la industria, infraestructura, operación y riesgos particulares de cada empresa.

MITRE ATT&CK Mapping

Comprende qué técnicas reales podría utilizar un adversario

Relacionamos los ataques ejecutados con las tácticas y técnicas utilizadas por atacantes reales bajo el estándar MITRE ATT&CK.

Remediation Validation

Obtén certeza de que el riesgo fue reducido

No nos limitamos a identificar problemas: comprobamos con evidencia que los caminos de ataque hayan quedado interrumpidos.

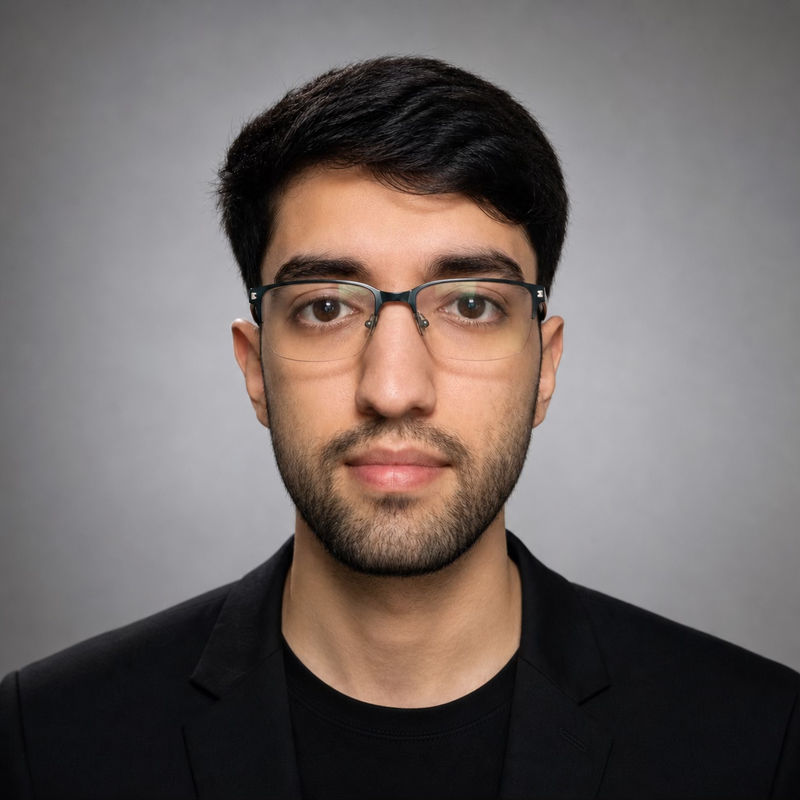
¿Quiénes somos?

Federico Segredo

CEO

Federico Segredo

Federico desarrolló su carrera basado en entender cómo hacer que organizaciones grandes funcionen mejor: automatización, producto, operaciones, integraciones y datos. En Tiendamia y PedidosYa trabajó liderando iniciativas de automatizacion de procesos por robot, rediseño y optimización de procesos operativos, reducción de tiempos de producción y mejora de KPIs críticos. Fede elimina tareas manuales, reduce puntos de fricción y lleva mejoras operativas a escala.

Su diferencial es entender una operación de punta a punta, encontrar dónde está realmente el cuello de botella y convertirlo en una oportunidad de mejora. Combina visión de negocio, tecnología y obsesión por la ejecución. En Rekon aplica esa capacidad para convertir ARGUS en producto, definir la estrategia y construir una compañía capaz de escalar.

LinkedIn
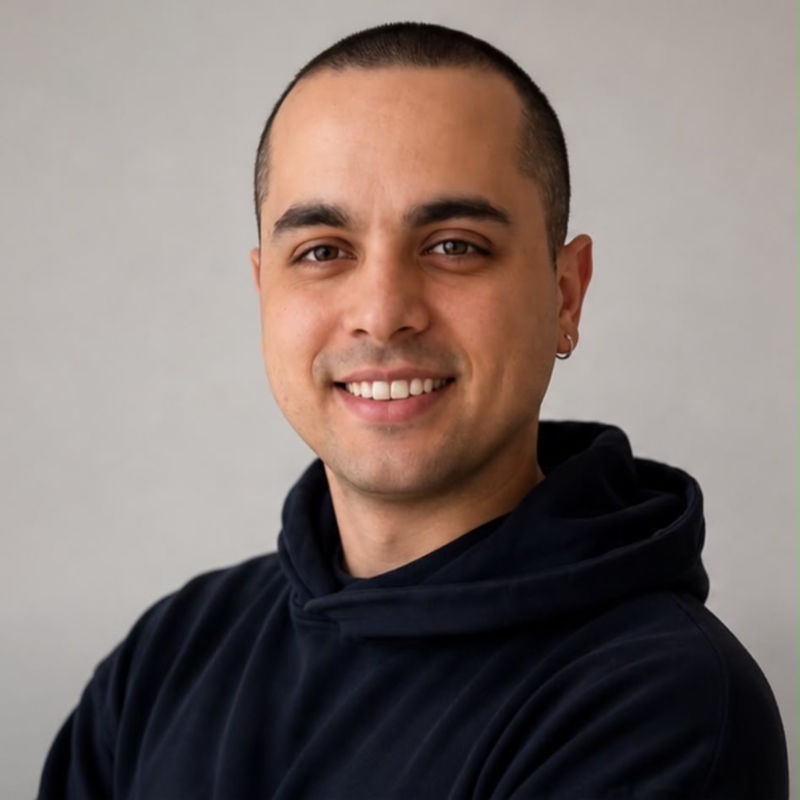
Federico López

CTO

Federico López

Hacker ético, desarrollador y responsable de la creación de ARGUS, nuestro software propietario de ciberseguridad ofensiva. Empezó a programar e introducirse en el hacking a los 15 años, convirtió la obsesión en una capacidad excepcional para entender sistemas, encontrar sus puntos débiles y construir herramientas para explotarlos.

LinkedIn

Preguntas frecuentes

¿Qué cubre un engagement?

Superficie de ataque externa, infraestructura interna, aplicaciones web y API, entorno cloud e identidad. El alcance se fija por escrito antes de empezar. Si algo aparece fuera de alcance, se reporta, no se explota.

¿Qué recibo al final?

Un informe firmado por la persona que supervisó el test: hallazgos validados, PoC reproducible, mapeo MITRE ATT&CK y prioridad por impacto real, no por puntaje de scanner. La ventana de entrega se fija en el contrato.

¿Cómo verifico un hallazgo?

Cada hallazgo documenta condiciones, pasos y evidencia. Si la explotación se limita por riesgo o alcance, lo indicamos. Un intento fallido no demuestra ausencia de vulnerabilidades: distinguimos resultados confirmados, pruebas inconclusas y controles verificados.

¿Incluye retest?

El alcance y las condiciones del retest se acuerdan en el contrato. Repetimos los casos acordados y documentamos si la corrección funciona, si el hallazgo persiste o si la prueba quedó limitada.

¿Qué haría un atacante si te encontrara hoy?

Contanos qué necesitás validar. Empezamos por el contexto y acordamos el alcance antes de probar.

No incluyas credenciales ni información sensible. Consulta nuestra política de privacidad.

hello@rekon.sh